La cybersicurezza della Physical AI e Industrial AI nel manufacturing
Ottobre 3, 2026
Giovanni Gaggero | Ottobre 2026
L’AI entra nei processi produttivi
Hannover Messe 2026 ha posto Industrial AI e Physical AI al centro dell’agenda del settore manifatturiero, con dimostrazioni e dibattiti dedicati a una produzione sempre più autonoma. L’AI sta diventando parte integrante dei macchinari che producono, ispezionano e movimentano i prodotti. Robot e altre apparecchiature connesse possono utilizzarla per interpretare l’ambiente circostante, adattarsi al mutare delle condizioni e svolgere compiti più complessi.[1]
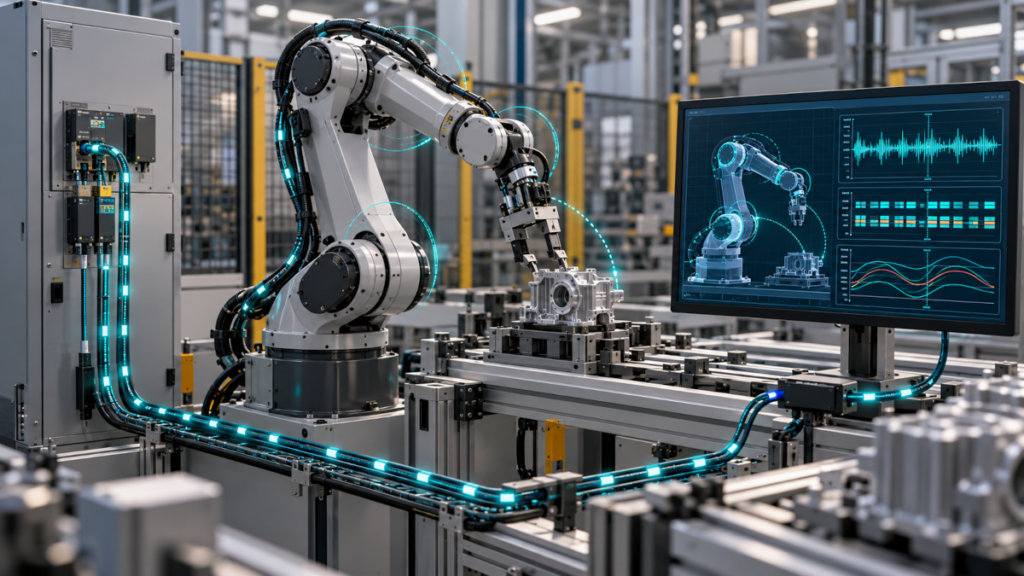
La Physical AI indica l’AI integrata in sistemi che percepiscono il mondo reale e agiscono al suo interno. I sensori forniscono informazioni sull’ambiente, i modelli le interpretano e gli attuatori consentono alla macchina di rispondere. L’Industrial AI applica l’AI alle attività industriali, utilizzando dati di produzione, metodi predittivi e machine learning per migliorare i processi e supportare le decisioni. I due ambiti si sovrappongono quando l’AI aiuta i macchinari industriali a decidere come svolgere il proprio lavoro.[2]
Le prospettive di mercato riflettono l’interesse per questa tecnologia. Una previsione di settore stima il valore del mercato globale della Physical AI a circa 5,0 miliardi di dollari nel 2025 e prevede che raggiunga 82,8 miliardi entro il 2035, con un tasso di crescita annuo previsto del 32,8% per il periodo 2026–2035. Le applicazioni nei settori manifatturiero e automotive rappresentavano il 23,1% del mercato nel 2025.[3]
L’adozione ha già raggiunto dimensioni significative. Un importante operatore logistico globale ha annunciato l’installazione del suo milionesimo robot in una rete di oltre 300 strutture. La sua flotta comprende robot mobili autonomi progettati per muoversi in aree di lavoro condivise con le persone.[4]
Per le imprese manifatturiere, questo apre opportunità per migliorare la produttività, introdurre processi più flessibili e sviluppare nuove modalità operative, ma porta anche la cybersecurity a incidere direttamente sulle decisioni che governano le attività fisiche.
Una maggiore autonomia rende più complessa la superficie di attacco
Quando i robot dipendono dall’AI eseguita su sistemi IT, piattaforme edge o servizi cloud, nuovi percorsi di comunicazione attraversano i confini che tradizionalmente separavano le reti aziendali dagli ambienti di controllo industriale. Aggiornamenti dei modelli, istruzioni operative e feedback dei sensori devono transitare tra questi domini. Se tali connessioni sono troppo permissive o aggirano i controlli esistenti, possono indebolire la segmentazione e consentire a una compromissione nell’ambiente IT di raggiungere i macchinari in produzione.
Questa interconnessione espone ulteriormente le debolezze dei protocolli industriali legacy. Molti sono stati progettati per ambienti ad accesso limitato e offrono funzionalità integrate limitate o assenti per l’autenticazione, l’integrità dei messaggi o la protezione dagli attacchi di replay. Una volta ottenuto accesso a queste comunicazioni, un attaccante può sfruttare tali debolezze per impersonare dispositivi, alterare comandi o falsificare i feedback dei sensori.
L’Adversarial AI introduce ulteriori possibilità di interferire con le decisioni delle macchine. Dati di training avvelenati, modelli manomessi, backdoor e input manipolati possono influenzare gli output di un sistema AI. Quando vengono utilizzati language model, la prompt injection può deviare il compito previsto. Questi attacchi possono portare alla richiesta di azioni inappropriate attraverso interfacce di controllo altrimenti legittime.
Un approccio zero trust diventa quindi essenziale fino al livello più basso dell’architettura OT. Un dispositivo, un’applicazione o un utente non dovrebbe essere considerato automaticamente attendibile solo perché opera all’interno della rete dello stabilimento.
Per la Physical AI, questo principio deve orientare anche il modo in cui gli operatori valutano i dati operativi. Nemmeno le misure fisiche possono essere considerate attendibili per impostazione predefinita. Un valore riportato di posizione, velocità, forza o distanza può essere stato alterato, riprodotto tramite replay o generato da un sensore compromesso. Autenticarne la fonte e proteggerne la trasmissione non dimostra che la misura rappresenti accuratamente il processo fisico.
Per stabilire l’attendibilità delle informazioni servono contromisure adeguate alla macchina: comunicazioni monitorate, verifiche sulla freschezza temporale e sulla plausibilità delle misure e riscontri ottenuti mediante osservazioni sufficientemente indipendenti. Confrontare gli stati riportati con il comportamento fisico atteso può aiutare a individuare incongruenze. Quando i dispositivi legacy non supportano meccanismi di sicurezza moderni, i controlli compensativi devono limitarne l’esposizione e monitorarne l’attività. Queste misure devono affiancare funzioni di safety adeguatamente progettate.
Senza questa validazione, operatori e sistemi AI possono agire sulla base di una rappresentazione fuorviante della macchina, con conseguenze che vanno da prodotti difettosi e fermi produttivi fino a danni alle apparecchiature o movimenti pericolosi. La visibilità sul comportamento effettivo del robot diventa quindi un elemento necessario per decidere su quali informazioni fare affidamento.
Airfield e Watchfield rendono visibile il comportamento reale dei robot
Per mettere in sicurezza questi ambienti, le imprese manifatturiere devono integrare la protezione dei sistemi aziendali con quella dei macchinari e dei componenti AI. Ogni livello fornisce informazioni necessarie agli altri.
In Airfield, il nostro contributo si concentra sulla visibilità del field layer industriale. Con Watchfield, aiutiamo le organizzazioni a ottenere visibilità sul comportamento reale del robot, mettendo a disposizione questa prospettiva operativa nella valutazione della sicurezza dei macchinari connessi.
In un ambiente produttivo che utilizza l’AI, sapere che un robot è presente e connesso è soltanto il punto di partenza. Le imprese manifatturiere devono anche comprenderne l’attività all’interno del processo.
Questo richiede visibilità sulle comunicazioni industriali e sul loro significato operativo. Protocolli come PROFINET o Modbus trasportano informazioni tra controller e dispositivi di campo. Il monitoring deve tenere conto delle relazioni tra questi livelli.[5]
Watchfield offre alle imprese manifatturiere visibilità sul comportamento reale del robot. L’attenzione di Airfield al fieldbus monitoring si concentra sulle comunicazioni prossime ai dispositivi industriali, dove l’attività digitale può essere analizzata nel contesto del funzionamento della macchina.[8]
Questa prospettiva è particolarmente utile quando uno scambio apparentemente legittimo produce un effetto operativo inatteso. Credenziali valide e messaggi correttamente formattati non dimostrano che un compito sia appropriato per lo stato corrente della produzione. Le evidenze sul comportamento aiutano i team ad approfondire questo aspetto.
Favorisce inoltre la collaborazione tra specialisti di cybersecurity e ingegneri di processo. I team di sicurezza possono esaminare gli eventi relativi agli accessi e al software, mentre gli ingegneri interpretano la corrispondente attività della macchina. Insieme possono valutare gli scostamenti, indagarne le cause e definire una risposta adeguata.
Man mano che i robot acquisiscono maggiori capacità autonome, questa comprensione operativa diventa sempre più preziosa. La valutazione deve includere ciò che la macchina fa effettivamente dopo aver ricevuto ed elaborato le informazioni.
Collegare la visibilità operativa alla risposta alle minacce
Il contesto operativo aiuta gli analisti a valutare quali incidenti potrebbero interessare una linea di produzione e quali ulteriori approfondimenti siano necessari. Aiuta anche gli ingegneri di processo a comprendere perché attività che si verificano altrove nella rete possano essere rilevanti per le loro apparecchiature.
Le attività di Airfield comprendono la visibilità OT e l’automazione dei workflow del Security Operations Centre.[8] Nel più ampio processo di sicurezza, l’obiettivo è rendere le informazioni provenienti dalle attività industriali utilizzabili da chi è responsabile dell’analisi delle minacce e della risposta.
NIS2 e IEC 62443 rafforzano l’esigenza di visibilità operativa
Per le imprese manifatturiere europee che rientrano nel suo ambito di applicazione, la NIS2 introduce obblighi giuridici attraverso la legislazione nazionale di recepimento. L’articolo 21 riguarda il cybersecurity risk management, includendo incident handling, business continuity, supply-chain security, vulnerability handling e asset management. L’articolo 23 stabilisce gli obblighi di segnalazione degli incidenti significativi, tra cui un early warning entro 24 ore e un’incident notification entro 72 ore dal momento in cui se ne viene a conoscenza. La legislazione nazionale applicabile determina gli obblighi specifici dell’organizzazione.
Accanto a questi requisiti di legge, la serie IEC 62443 definisce standard per la sicurezza dei sistemi di automazione e controllo industriale. La IEC 62443-3-3 specifica requisiti tecnici di sistema che riguardano ambiti quali il continuous monitoring.
La visibilità operativa aiuta le imprese manifatturiere a mettere in pratica questi requisiti. La visibilità offerta da Watchfield sul comportamento reale del robot può fornire evidenze operative a supporto di questo impegno più ampio. Insieme a procedure organizzative, controlli tecnici adeguati e valutazioni documentate, può supportare le imprese nell’adempimento degli obblighi NIS2 e nell’applicazione dei requisiti IEC 62443 pertinenti.
La resilienza deve svilupparsi insieme all’autonomia
Industrial AI e Physical AI offrono alle imprese manifatturiere maggiore flessibilità e la possibilità di automatizzare attività sempre più impegnative. Per concretizzare questo valore, la cybersecurity deve svilupparsi insieme alla tecnologia e alle sue connessioni.
La sfida combina la crescente interdipendenza tra IT e OT con attacchi diretti all’AI stessa. Le imprese manifatturiere devono comprendere come le informazioni raggiungono una macchina, quali vincoli ne regolano le decisioni e come osservarne il funzionamento effettivo.
Con Watchfield, Airfield contribuisce a rendere visibile il comportamento reale del robot. Questa visibilità offre alle imprese manifatturiere una base più solida per analizzare gli eventi e gestire i rischi di una produzione più autonoma.
Contatta Airfield per scoprire come Watchfield può offrire visibilità sulle tue operazioni robotiche.
Fonti
[1] Hannover Messe 2026, Accelerating Physical AI and Robotics for Autonomous Manufacturing. https://www.hannovermesse.de/event/accelerating-physical-ai-and-robotics-for-autonomous-manufacturing/ses/99984
[2] Lee et al., 2026 Roadmap on Artificial Intelligence and Machine Learning for Smart Manufacturing. https://arxiv.org/abs/2605.00839
[3] Physical AI Market Size, Share and Trends, previsioni 2026–2035, aggiornato a settembre 2026. https://www.acumenresearchandconsulting.com/physical-ai-market
[4] Annuncio dell’operatore sul raggiungimento del milionesimo robot installato. https://www.aboutamazon.com/news/operations/amazon-million-robots-ai-foundation-model
[5] NIST, Guide to Operational Technology Security, SP 800-82 Rev. 3. https://doi.org/10.6028/NIST.SP.800-82r3
[6] NIST, Adversarial Machine Learning, AI 100-2e2025. https://doi.org/10.6028/NIST.AI.100-2e2025
[7] 2026 State of Industrial AI Report. https://www.cisco.com/site/us/en/solutions/networking/industrial-iot/industrial-networking-report/index.html
[8] Airfield Security, Watchfield e cybersecurity del field layer. https://www.airfieldsecurity.it/
[9] Direttiva (UE) 2022/2555, articoli 21 e 23. https://eur-lex.europa.eu/eli/dir/2022/2555/2022-12-27/eng/pdf